歐洲超市冷凍櫃被駭到 50°C:一鍵除霜變烤箱
11 月 2 日凌晨,比利時、瑞典、愛爾蘭等至少七國的超市冷凍櫃被遠端切到除霜模式,設定溫度飆到 50°C,凍品整批報廢。這已經是一個月內第二波,問題出在一台台直接掛在網路上的冷凍控制器。
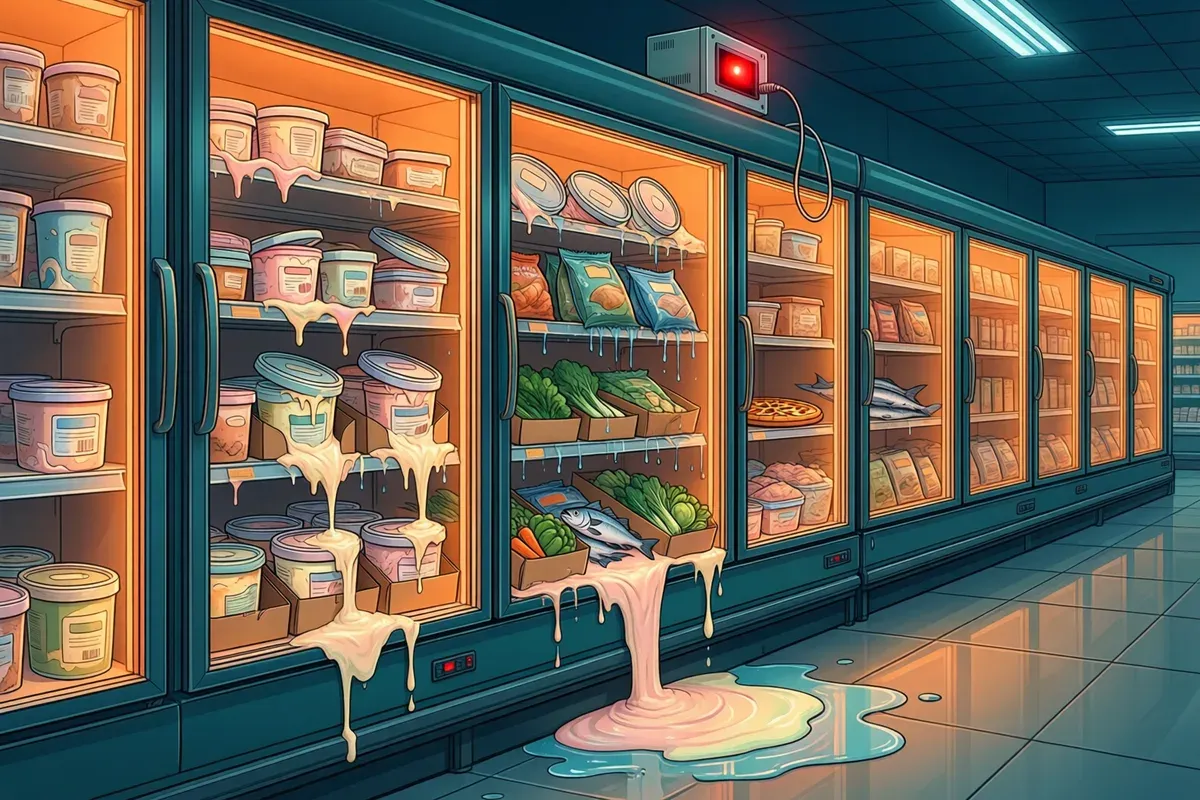
瑞典一間超市早上開門,發現冷凍櫃的溫度被設成攝氏 50 度。冷凍櫃,50 度。
這間位在瑞典南部 Sjöbo 的 ICA 超市,在臉書上說冷藏和冷凍設備半夜被駭。同一個晚上,也就是 11 月 1 日深夜到 2 日凌晨,比利時、盧森堡、瑞典、愛爾蘭、荷蘭、愛沙尼亞、芬蘭至少七個國家的超市冷凍櫃一起出事,後來連義大利和羅馬尼亞也傳出零星災情。
如果覺得這劇情很眼熟,你沒記錯。這是一個月內的第二集。
上一集在法國:700 家超市冷凍櫃一起退冰
10 月 11 日深夜,法國先被打了一輪。駭客遠端把超市冷凍櫃切成除霜模式,還拿掉時間限制,讓它一路升溫。根據美聯社報導,法國財政部長在國會說受影響的店大約 700 家,Intermarché、Carrefour、Monoprix 都在名單上,部分門市甚至起火。Intermarché 的執行長估計,光一天的損失就有好幾千萬歐元。
三週後,同一招在北歐和比荷盧又來一次。
比利時的災情最清楚。根據比利時公共電視 VRT 的整理,Delhaize 超過 40 家店、Carrefour 約 15 家、Spar 約 5 家、Intermarché 10 到 15 家中招,連 Ikea 的蒙斯分店也沒逃過。比利時聯邦檢察署已經開了刑事調查。
冷凍櫃為什麼會「加熱」?
冷凍櫃本來就有加熱的功能,這是這件事最荒謬、也最合理的地方。
冷凍櫃的蒸發器用久了會結霜,結霜會讓冷卻效率變差,所以機器內建「除霜」模式:用電熱把霜融掉,幾十分鐘後再恢復製冷。正常情況下,這個模式有時間上限。
駭客做的事很單純:把除霜打開,把上限拿掉,然後去睡覺。
所以新聞裡的「50 度」比較像是設定值,實際溫度要看多久才被發現。比利時一間 Proxy Delhaize 的冷凍櫃從應有的零下 22 度升到 15 度,店長估計損失至少 6 萬歐元。瑞典一位 ICA 主管告訴路透,攻擊在凌晨 2 點發生,幾個小時後才被發現。
比利時食品安全局的規定是冷凍品不能超過零下 18 度,超過就不能賣。冰淇淋融了,就沒有然後了。
問題出在掛在網路上的冷凍控制器
超市的冷凍櫃通常由一台中央控制器統一管理,為了讓維修廠商遠端調整,這台控制器常常直接連上網路。比利時冷凍設備商 Sabcobel 的執行長說,這次就是這些能從網路連進去的控制器被直接攻擊,他建議要嘛把連線保護好,要嘛乾脆拔掉,但不是每家店都照做。
更尷尬的是,漏洞早就公開了。資安公司 Claroty 今年 8 月發布研究,發現,全球有 2,765 套丹麥廠商 Danfoss 的超市冷凍系統可以直接從網路上連到。其中一個漏洞是控制器藏了一組「每日密碼」,依照當天日期算出來,知道算法就能繞過管理員密碼。
比利時白帽駭客 Keanu Nys 在 VRT 節目上說,Danfoss 去年就推出了修補更新,只是還沒有大家都裝。
一台冷凍櫃控制器,跟你家那台密碼還是 admin 的路由器,處境其實差不多。差別是它被駭的時候,會有幾百公斤的肉一起陪葬。
誰幹的?目前還說不準
11 月 4 日,兩個親俄駭客團體在 Telegram 上宣稱犯案,還貼出據稱來自 Danfoss 的登入資料。不過頻道很快就下線,說法無法獨立查證,資安專家也懷疑他們只是來蹭聲量的。克里姆林宮則否認涉入。
比利時網路安全中心主任說,要查出動機本來就很難,可能是為錢的犯罪集團、國家級駭客,也可能是單純想出名的人。目前還沒有官方定論。
可以確定的是,超市這種每天都要開門的地方,現在也得認真對待資安。冷凍櫃不會自己變成烤箱,除非有人幫它打開那顆除霜開關。
查證狀態
- 已確認:比利時受影響門市數量、溫度數據、刑事調查,出自比利時公共電視 VRT 的報導與直播
- 已確認:法國 10 月的攻擊規模與起火,出自 Al Jazeera(引述路透)、BleepingComputer 等報導
- 已確認:Danfoss 控制器漏洞與曝露數量,出自資安公司 Claroty 的研究(TechRadar 報導)
- 尚未證實:親俄駭客團體的犯案聲明,目前無法獨立查證